
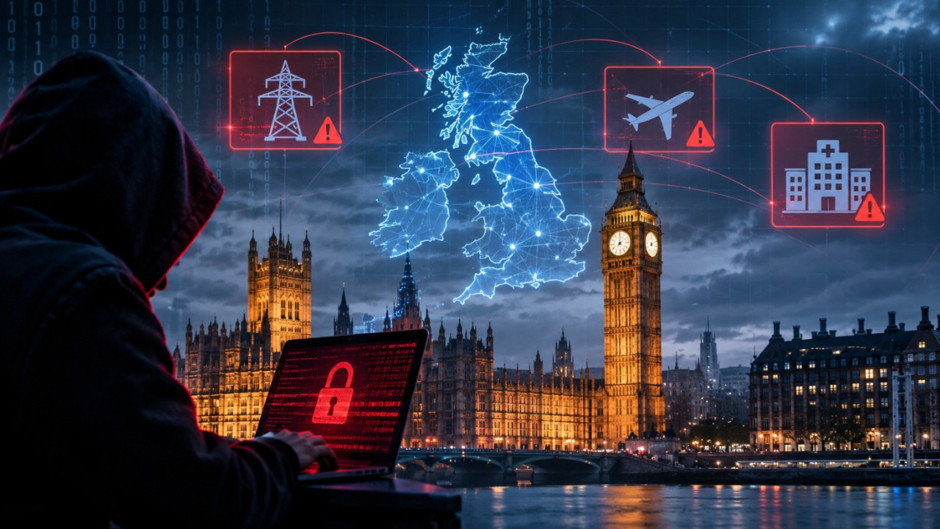
İngiltere Ulusal Siber Güvenlik Merkezi (NCSC), yapay zekâ destekli zararlı yazılımların 2028'e kadar ülkenin kritik altyapısına yönelik bir fidye yazılımı saldırısında kullanılmasını "yüksek olasılıklı" gördüğünü açıkladı. Bu kapsamda elektrik santralleri, havalimanları ve hastaneler gibi tesisler risk altında bulunuyor.
İngiliz istihbarat kurumu GCHQ'ya bağlı olan NCSC, değerlendirmesini 3 Kasım'da yayımladığı "Yapay zekâ ve siber sızma" başlıklı raporunda paylaştı. Kurum, yıllık raporunda da aynı uyarıya yer verdi. NCSC, olasılıkları İngiliz istihbaratının standart ölçeğiyle ifade ediyor. Bu ölçekte "yüksek olasılıklı" ifadesi, yüzde 80 ile 90 arasındaki bir ihtimale karşılık geliyor.
Yapay zeka yeni yöntem icat etmiyor, eskileri hızlandırıyor
NCSC'ye göre yapay zekâ, saldırganlara bütünüyle yeni yöntemler kazandırmıyor. Asıl tehlike, var olan yöntemleri çok daha hızlı ve geniş ölçekte kullanabilmelerinden kaynaklanıyor. NCSC İcra Kurulu Başkanı Richard Horne, sorunun kaynağının yıllardır kapatılmayan güvenlik açıkları olduğunu vurguladı. Horne'a göre bu açıklar artık daha önce hayal bile edilemeyecek bir ölçekte bulunup istismar edilebiliyor. Horne, kurumların onlarca yıldır teknolojiyi "ucuza" yönettiğini de söyledi.
Rapor, 2028'e kadar saldırganların kritik altyapıdaki eski teknolojilerde bulunan bilinen açıkları yapay zekâ araçlarıyla hedef almasını olası görüyor. Kritik altyapıda yapay zekâ araçlarının kullanılması da saldırganlara yeni fırsatlar sunuyor. NCSC, bu araçların saldırı yüzeyini, yani sistemlerin dışarıdan hedef alınabilecek noktalarını neredeyse kesin olarak genişlettiğini belirtiyor.
Raporda öne çıkan bir başka tespit de sıfırıncı gün açıklarıyla ilgili. Sıfırıncı gün açığı, üreticinin henüz düzeltme yayımlamadığı güvenlik açıklarını ifade ediyor. NCSC'ye göre yapay zekâ araçları bu tür açıkların keşfini ciddi biçimde artıracak. Savunma tarafındaki yapay zekâ araçları yamaları hızlandırsa da pek çok sistemin savunmasız kalması neredeyse kesin görünüyor. Kurum, saldırganların bir sisteme erişimi kaybetmeyi artık daha az önemseyeceğini de vurguluyor. Çünkü yeni bir erişim elde etmenin maliyeti yapay zekâ sayesinde çok düşük olacak.
Çin ve Rusya en büyük tehdit
NCSC, 2028'e kadar Rusya, Çin ve diğer devletlerin jeopolitik hedeflerine ulaşmak için yapay zekâ destekli siber yetenekleri rutin olarak kullanacağını öngörüyor. Bu da İngiltere'nin karşılaştığı gelişmiş saldırıların hem ölçeğini hem de hızını artıracak. Horne'a göre Çin, yapay zekâyla kritik altyapıya yönelik operasyon yürütme konusunda hem niyete sahip hem de en iyi konumda bulunan ülke.
Raporda Rusya için de ayrı bir değerlendirme var. NCSC'ye göre Rus siber aktörleri, yapay zekâ yeteneklerini sıfırdan geliştirmek yerine açık kaynak modelleri kendi ihtiyaçlarına göre uyarlıyor. Bu yaklaşım, Rusya'nın araştırmaya büyük yatırım yapmadan güçlü bir siber kapasiteyi korumasını sağlıyor.
Üç senaryo, tek uyarı
NCSC, 2028'e uzanan tabloyu üç farklı senaryoyla ele alıyor. Kurum, bu senaryoların kesin tahmin olmadığını, olası gidişatları göstermek için hazırlandığını özellikle belirtiyor.
Temel senaryoda yapay zekâ destekli siber tehdit belirgin biçimde artıyor ve kritik altyapıdaki savunma yetenekleri saldırı yeteneklerinin gerisinde kalıyor. Kötümser senaryoda gelişmiş yapay zekâ araçları acemi hackerlara kadar herkesin eline geçiyor. Bu senaryoda saldırıları kimin yaptığını tespit etmek giderek zorlaşıyor. NCSC, operatörünün kontrolünden çıkmış, kendini kopyalayabilen ve saldırılar düzenleyebilen bir yapay zekâ aktörünün ortaya çıkmasını da gerçekçi bir olasılık olarak görüyor.
İyimser senaryoda ise yapay zekâ destekli saldırı yeteneklerinin gelişimi yavaşlıyor. Kritik altyapı işletmecileri eski sistemlerini modernleriyle değiştiriyor ve çalışanlar yapay zekâ ile siber güvenlik konusunda eğitiliyor. Bu tablo, NCSC'nin eski teknolojileri ve yetersiz güvenlik önlemlerini en büyük risk olarak gördüğünü açıkça ortaya koyuyor.
 Süpermarketlere siber saldırı: Buzdolaplarını 50 dereceye çıkardılarGüncel