
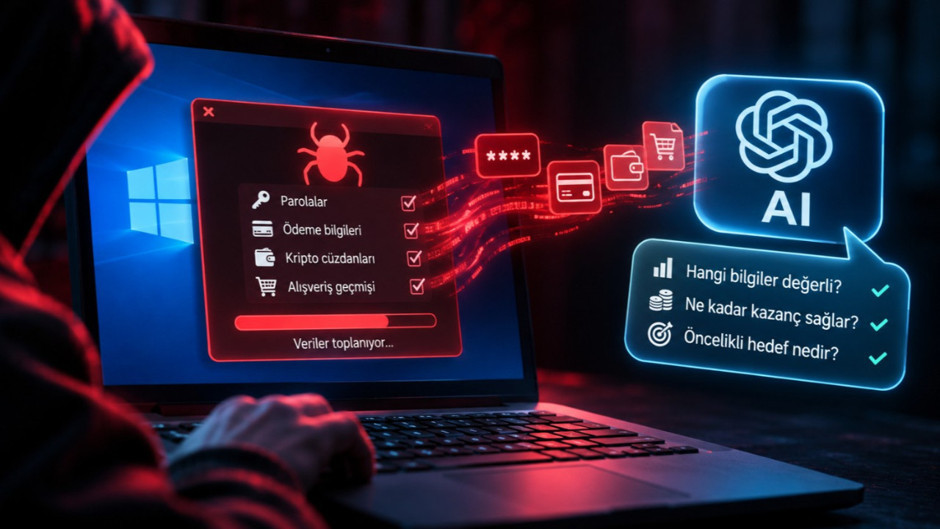
Siber güvenlik araştırmacıları, Windows bilgisayarları hedef alan ve çaldığı kişisel bilgileri yapay zekâ yardımıyla inceleyen yeni bir zararlı yazılım keşfetti. VOLTA-AUTODOXER adlı yazılım, kullanıcıların parolalarını, banka kartı bilgilerini ve kripto para cüzdanlarını ele geçiriyor. Ancak diğer zararlı yazılımlardan farklı olarak bu bilgileri toplamakla yetinmiyor. Yapay zekâdan hangi verilerin daha fazla para kazandırabileceğini belirlemesini istiyor.
Cisco Talos araştırmacılarının ortaya çıkardığı yazılım, saldırganların hedef aldıkları kişiler hakkında ayrıntılı raporlar hazırlıyor. Üstelik görevini tamamladıktan sonra bilgisayardaki ana dosyasını silerek geride bıraktığı izleri azaltabiliyor.
Parolalarla yetinmiyor, alışveriş geçmişini de inceliyor
VOLTA-AUTODOXER, bilgisayara bulaştığında internet tarayıcılarında kayıtlı parolaları, ödeme kartı bilgilerini ve Wi-Fi şifrelerini topluyor. Outlook ve Thunderbird e-posta hesaplarının yanı sıra Discord, Telegram, Steam ve Roblox gibi platformlardaki oturum bilgilerine de ulaşabiliyor.
Yazılımın hedefleri arasında kripto para cüzdanları da bulunuyor. Zararlı yazılım, bu cüzdanlara ait bilgileri kopyalıyor ve koruma altındaki cüzdanların şifrelerini çözmeye çalışıyor.
Ancak saldırının asıl dikkat çeken kısmı bundan sonra başlıyor. Yazılım, ele geçirdiği hesapları kullanarak kişinin günlük yaşamına ilişkin ayrıntıları araştırıyor.
Örneğin Gmail hesabındaki Amazon, PayPal ve yemek siparişi makbuzlarını tarayarak ev adresini doğrulamaya çalışıyor. Uber Eats ve DoorDash gibi hizmetlerdeki sipariş geçmişini inceliyor. Ardından kişinin çalıştığı şirketi, yaşını, adresini ve sahip olduğu dijital varlıkları içeren bir dosya oluşturuyor.
Yapay zekadan hangi bilgilerin para edeceğini öğreniyor
Zararlı yazılım, topladığı bilgileri OpenRouter adlı hizmet üzerinden yapay zekâ modellerine gönderiyor. İlk olarak Anthropic'in Claude Opus 4.6 modelini kullanmayı deniyor.
Yapay zekâdan kişinin sahip olduğu değerli bilgileri sıralamasını, bunlardan hangilerinin saldırganlara para kazandırabileceğini değerlendirmesini ve hesap güvenliğindeki zayıflıkları belirlemesini istiyor.
Claude bu isteği reddederse yazılım başka bir modele geçebiliyor. Önce Moonshot AI'ın Kimi K2 modelini, ardından Google'ın Gemini 2.5 Flash modelini deniyor.
Yapay zekâ desteği çalışmasa bile yazılım veri toplamaya devam edebiliyor. Bu durumda çaldığı bilgileri herhangi bir yapay zekâ incelemesi yapmadan saldırgana gönderiyor.
Topladığı bilgileri Telegram üzerinden gönderiyor
VOLTA-AUTODOXER, elde ettiği kişisel bilgileri ve yapay zekâ analizini bir dosyada birleştiriyor. Ardından hazırladığı raporu saldırganın Telegram hesabına iletiyor.
Araştırmacılara göre yazılımın geliştiricisi, bu sistemi başka siber suçlulara satmayı da hedefliyor olabilir. Çünkü yazılım, farklı kişilerin kendi Telegram hesaplarını ve bağlantı bilgilerini ekleyebileceği bir yapıya sahip.
Saldırı sürecinin sonunda zararlı yazılım ana dosyasını bilgisayardan silebiliyor. Ancak sistemde kalan bazı kayıtlar, hangi bilgileri topladığını ve yapay zekâ hizmetiyle bağlantı kurup kurmadığını gösterebiliyor.
Bilgisayarında bu yazılım bulunan kullanıcılar ne yapmalı?
Cisco Talos, zararlı yazılımdan etkilenen kullanıcıların hesap parolalarını değiştirmesini ve açık oturumlarını sonlandırmasını öneriyor. Ayrıca ele geçirilen hesaplara ait erişim anahtarlarının da yenilenmesi gerekiyor.
Kripto para cüzdanının kurtarma kelimelerini bilgisayarında saklayan kullanıcılar ise varlıklarını yeni bir cüzdana taşımak zorunda kalabilir.
Araştırmacılar henüz VOLTA-AUTODOXER'ın gerçek saldırılarda ne kadar yaygın kullanıldığını doğrulamadı. Ancak bu örnek, siber suçluların yapay zekâyı yalnızca zararlı yazılım geliştirmek için değil, çaldıkları bilgileri değerlendirmek için de kullanmaya başladığını gösteriyor.
 Windows 11'de sağ tık menüsü değişiyor: Daha hızlı ve özelleştirilebilir olacakGüncel