
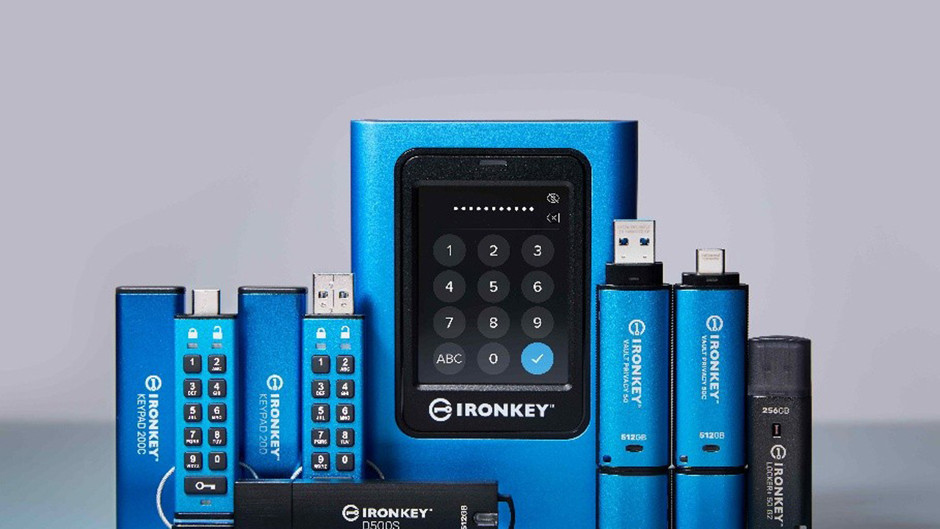
USB bellekler ve taşınabilir depolama ürünleri, hassas verileri farklı cihazlar arasında taşımayı kolaylaştırırken beraberinde fiziksel kayıp ve yetkisiz erişim riskini de getiriyor. Kingston’a göre bu noktada şifreleme önemli bir koruma sağlasa da ürünün yalnızca “şifreli” olarak tanımlanması yeterli değil.
Şirket, güvenli bir taşınabilir depolama çözümü seçerken dört temel başlığın değerlendirilmesini öneriyor. Bunların başında üreticinin güvenlik alanındaki geçmişi ve ürünlerin bağımsız testlerden geçirilip geçirilmediği geliyor.
İkinci başlık ise donanım tabanlı şifreleme. Yazılım tabanlı yöntemlerden farklı olarak şifreleme işleminin sürücünün kendi donanımı üzerinde gerçekleştirilmesi, anahtarların cihaz içinde tutulmasını sağlıyor. XTS-AES 256 bit gibi standartlar bu alanda yaygın biçimde kullanılıyor.
Kurumsal ve regülasyona tabi sektörler açısından FIPS 140-3 gibi güvenlik sertifikaları da önem taşıyor. Bu tür doğrulamalar, ürünün belirli güvenlik gereksinimleri kapsamında test edildiğini gösteriyor. Kingston ayrıca kaba kuvvet saldırılarına karşı koruma, çoklu parola desteği, salt okunur mod ve BadUSB saldırılarına karşı önlemler gibi ek özelliklerin de seçim sırasında göz önünde bulundurulması gerektiğini belirtiyor.
Her kullanıcı için aynı güvenlik seviyesine ihtiyaç duyulmuyor. Kişisel dosyalarını taşıyan bir kullanıcıyla sağlık, finans veya kamu alanında hassas veri aktaran bir kurumun gereksinimleri farklılık gösteriyor. Bu nedenle şifreli depolama ürünü seçerken korunacak verinin niteliği, kullanım senaryosu ve varsa mevzuat gereksinimlerinin birlikte değerlendirilmesi daha doğru bir yaklaşım.